Hvorfor vælge denne hardware-firewall?
Juniper SRX380-P-SYS-JB-AC giver en balance mellem sikkerhed med høj gennemløb, sky-Administrerad enkelhed og fleksibel tilslutning til distribuerede lokationer. Den hjælper med at reducere den driftsmæssige belastning via sky-Administrerade politikker og zero-touch klargøring. Du får forudsigelig ydeevne til VPN- og inspektionsopgaver, pålidelig hardware med understøttelse af redundant strømforsyning og en kompakt 1U-formfaktor, der passer i rack på filialer og i datacentre.
Juniper SRX380-P-SYS-JB-AC kort fortalt:
- Leverer op til 20 Gbit/s firewall-gennemløb, egnet til filialaggregering og edge-implementeringer, der kræver inspektion med høj kapacitet.
- Indbygget næste generations firewall og Advanced Threat Prevention til indtrængningsbeskyttelse, malware-detektering og indsigt i krypteret trafik.
- Sikker SD-WAN og Juniper Mist skyadministration forenkler drift på flere lokationer og gør fejlfinding hurtigere.
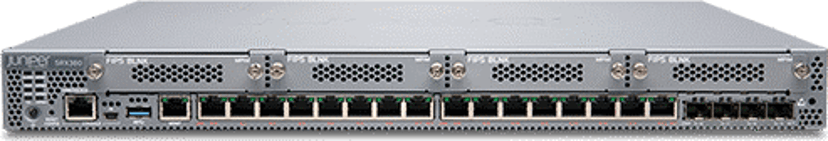
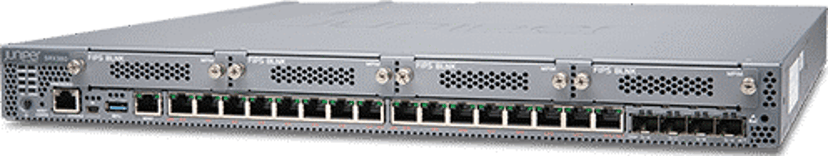
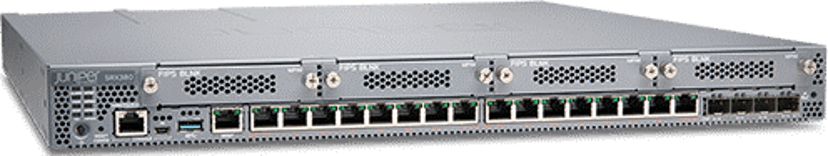
- Tilslutning på frontpanelet omfatter 16 RJ-45-porte, 4 SFP-slots, én USB-port og en konsolport til fleksible WAN/LAN-konfigurationer.
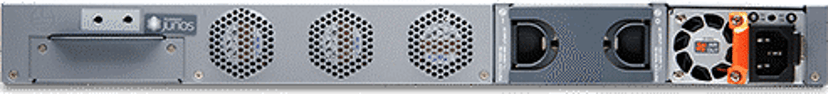
- Rackmonterbart 1U-design med understøttelse af redundant strømforsyning, bemærk lydniveauet omkring 50 dB, når den placeres i kontormiljøer.
Vigtige funktioner
Juniper SRX380-P-SYS-JB-AC kombinerer funktioner til næste generations firewall med skalerbar VPN og SD-WAN. Den håndterer et stort antal samtidige sessioner og VPN-tunneler, så du kan understøtte hundredvis af fjernbrugere og betjene mange VLAN uden hyppig omkonfiguration. VPN-gennemløb og IPS-ydeevne er designet til at holde applikationstrafikken sikker, samtidig med at der bevares brugbar båndbredde til sky- og SaaS-forbindelser.
Administration og sikkerhed
Du kan Administrerad SRX380 via Juniper Mist skyen til centraliseret politikstyring og Zero-Touch Provisioning for hurtig udrulning af nye lokationer. Advanced Threat Prevention tilføjer dynamisk malware-detektering, integration af trusselsfeeds og inspektion af krypteret trafik for at afdække skjulte trusler. Automatisering på og uden for enheden reducerer manuelle trin, når du opdaterer regler eller kopierer konfigurationer på tværs af lokationer.
Implementering og skalerbarhed
Enheden passer i standard 1U-rack og tilbyder fleksible WAN-modul- og Wi‑Fi-modulmuligheder til forskellige filialbehov. Den understøtter omfattende segmentering via VLAN, virtuelle routere og IPsec-VPN'er, så du kan adskille gæste-, IoT- og virksomhedstrafik. Med understøttelse af redundant strømforsyning og lokal lagring baseret på SSD samt mindst 4 GB RAM er enheden bygget til kontinuerlig drift i distribuerede miljøer.