Hvorfor vælge denne administrerede switch?
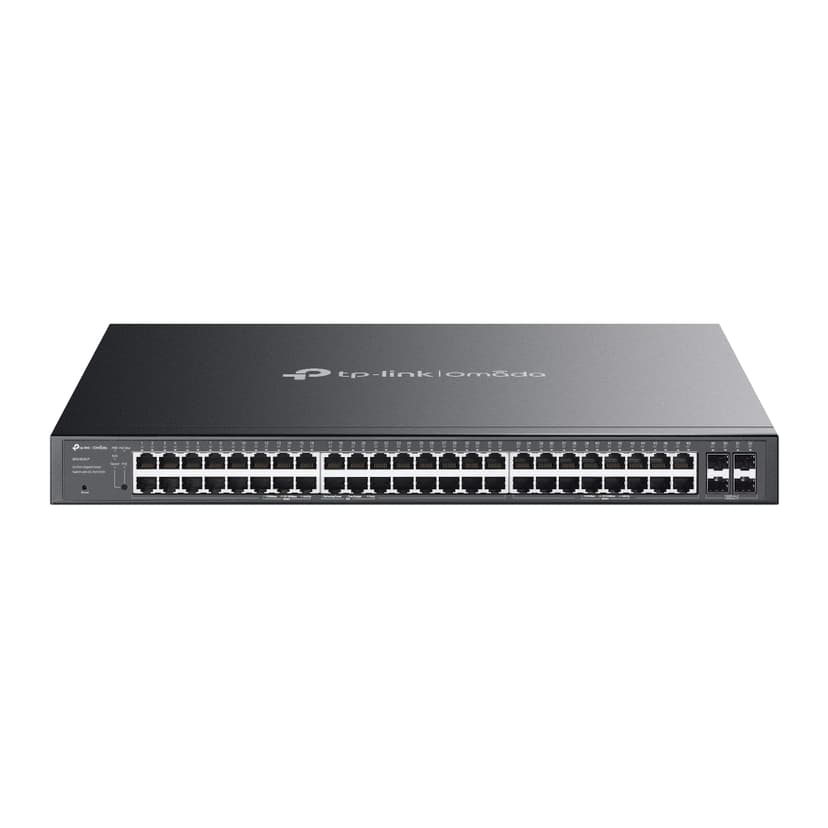
TP-Link Omada 52-Port Gigabit Smart Switch med 32 PoE+-porte giver pålidelig, rackmonterbar forbindelse med indbygget strøm til edge-enheder. Du får fleksible implementeringsmuligheder, centraliseret cloud- og webadministration samt avancerede sikkerhedskontroller, der hjælper med at reducere nedetid og forenkle driften i travle kontor-, campus- eller filialmiljøer.
TP-Link Omada 52-Port Gigabit Smart Switch med 32 PoE+-porte kort fortalt:
- 48 Gigabit RJ-45-porte plus 4 SFP-pladser og 32 PoE+-porte, ideel til access points, IP-kameraer og VoIP-telefoner.
- 230 W samlet PoE-budget, med op til 30 W pr. PoE+-port, egnet til de fleste standard PoE-enheder.
- Cloud-administreret, webbaseret GUI og CLI-adgang til lokal og fjernadministration og fejlfinding.
- L2- og L2+-funktioner som VLAN, QoS, link-aggregation, statisk routing og IGMP-snooping til at styre trafik og prioritere tjenester.
- Sikkerheds- og pålidelighedsfunktioner, herunder 802.1x, RADIUS-godkendelse, ARP-inspektion, loop-beskyttelse, SNMPv3, SSH/SSL og logning af systemhændelser.
Implementering og ydeevne
Denne 1U rackmonterede switch er designet til at fungere som netværks-backbone i mellemstore til store implementeringer. Dens switchkapacitet på 104 Gbit/s og en videresendelseshastighed tilpasset gigabittrafik gør det muligt at aggregere flere kablede endepunkter uden at skabe en flaskehals. Fire SFP-pladser giver fiber-uplink-muligheder til at udvide rækkevidden mellem rack eller bygninger, mens link-aggregation forbedrer uplink-båndbredde og redundans.
PoE og strøm
Switchen understøtter 32 PoE+-porte og leverer op til 30 W pr. port med et delt budget på 230 W. Du kan forsyne trådløse access points, overvågningskameraer og VoIP-telefoner direkte via Ethernet, hvilket reducerer behovet for separate strømkabler og forenkler installationen. Tag højde for det samlede PoE-budget, når du planlægger en implementering, især hvis mange enheder ligger tæt på maks. effekt pr. port.
Administration og sikkerhed
Omada-switchen tilbyder cloud-administreret og webbaseret styring sammen med CLI til lokal konfiguration. Brug VLAN, QoS og DHCP-funktioner til at segmentere trafikken og prioritere kritiske tjenester. Indbyggede sikkerhedsfunktioner som 802.1x, RADIUS-godkendelse, ARP-inspektion, SNMPv3 og krypteret administrationsadgang hjælper med at beskytte netværket og understøtte efterlevelseskrav. Systemlogfiler og overvågningsværktøjer gør fejlfinding og rutinemæssig vedligeholdelse hurtigere.