Ansvarsfraskrivelse Yubico YubiKeys
På grund af Yubicos produktions- og distributionsprocesser kan vi ikke garantere, hvilken firmwareversion der er installeret på den leverede YubiKey. Den præcise firmwareversion fastsættes af producenten og kan variere mellem forskellige produktionspartier.
Vi leverer kun ægte YubiKeys gennem autoriserede distributionskanaler.
Hvorfor vælge denne sikkerhedsnøgle?
YubiHSM 2 FIPS V2.2 (USB-A), Yubico. Denne kompakte hardware-sikkerhedsmodul leverer FIPS 140-2-validerede kryptografiske funktioner og sikker nøglelagring til beskyttelse af autentificerings-, signerings- og TLS-nøgler. Den er udviklet til pålidelig og reviderbar nøglehåndtering og integreres med den eksisterende infrastruktur for at reducere driftsmæssig kompleksitet og risiko.
YubiHSM 2 FIPS V2.2 (USB-A) kort fortalt:
- Hardware-sikkerhedsmodul til serverbaseret nøglelagring og kryptografiske operationer i FIPS-tilstand, velegnet til autentificering med høj sikkerhed (AAL3) og brugsscenarier i henhold til NIST SP800-63B.
- Integreres med standard-API'er og biblioteker, herunder PKCS#11, Microsoft CNG og de indbyggede YubiHSM core-biblioteker til C og Python, for enkel implementering på tværs af miljøer.
- Understøtter RSA, ECC og ECDSA (ed25519), SHA-2 og AES. Bemærk, at AES ECB/CBC-tilstande kun er tilgængelige i ikke-FIPS-tilstand.
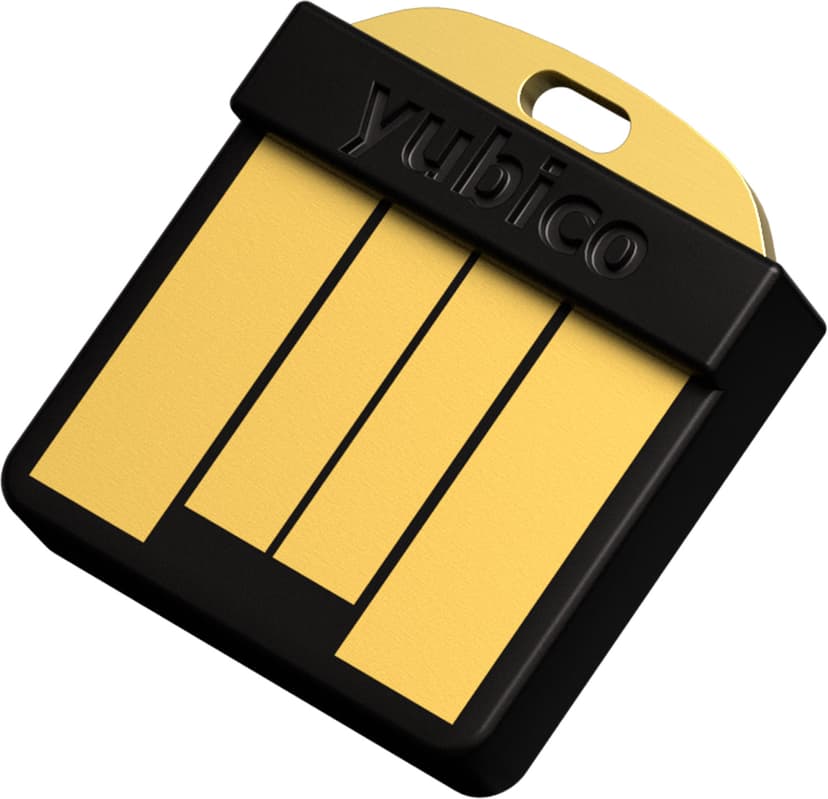
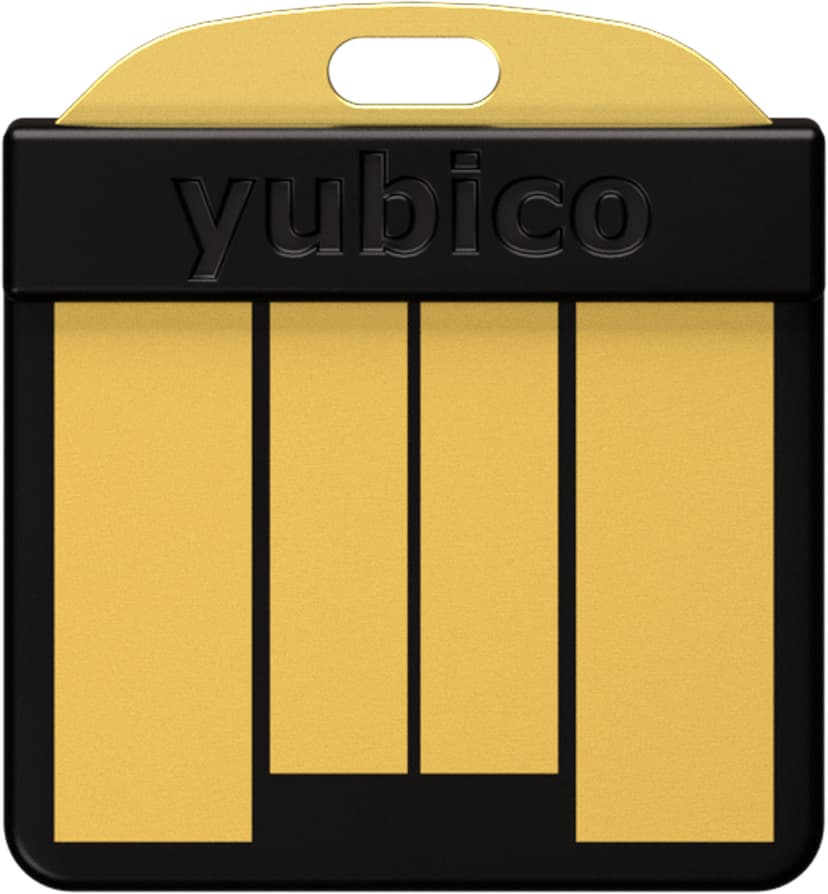
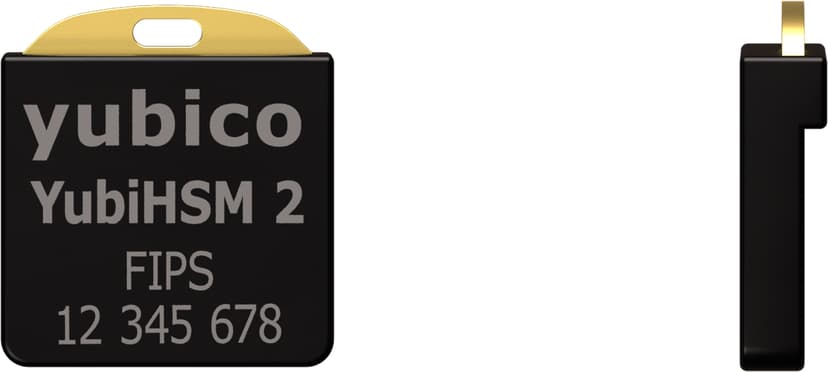
- Lavprofil USB Type-A formfaktor med hul til nøglering og sort kabinet, så den er nem at placere i servere eller andre enheder.
- Overholder RoHS-, WEEE-, FCC- og CE-krav. Tjek kompatibilitet med operativsystem og eventuelle krav til drivrutiner i din løsning.
Sikkerhed og compliance
YubiHSM 2 FIPS V2.2 (USB-A) giver et FIPS 140-2-valideret miljø til udførelse af kryptografiske operationer og beskyttelse af private nøgler. Autentificering bruger en autentificeringsnøgle-metode, som er i overensstemmelse med FIPS 140-2 og tilpasset kravene i AAL3 og NIST SP800-63B. Enheden er desuden certificeret efter RoHS, WEEE, FCC og CE, hvilket gør den velegnet til brug i regulerede miljøer.
Integration og implementering
Enheden tilsluttes via USB Type-A og fungerer med Linux, Windows og macOS ved hjælp af udbredte standarder og biblioteker. Brug PKCS#11 eller Microsoft CNG for kompatibilitet med eksisterende applikationer, eller integrer direkte med de indbyggede YubiHSM core-biblioteker i C eller Python. Det gør den velegnet til opgaver som signering, beskyttelse af certifikatnøgler og hardwareunderstøttede kryptografiske tjenester.
Kompakt design til sikker infrastruktur
YubiHSM 2 FIPS V2.2 (USB-A) har et kompakt og let design, der passer på nøgleringe eller i tætpakkede servermiljøer uden at blokere tilstødende porte. Den fysiske formfaktor og det robuste kabinet gør den nem at placere, også hvor pladsen er begrænset, og hvor der er behov for sikker, flytbar nøglelagring.