Hvorfor vælge denne hardware-sikkerhedsmodul?
Yubico YubiHSM 2 FIPS V2.2 (USB-A) giver hardwarebaseret nøglelagring og kryptografiske operationer i et kompakt USB-A-token. Den reducerer eksponeringen af private nøgler og gør sikre arbejdsgange for signering, kryptering og autentificering enklere. Du får FIPS 140-2-valideret beskyttelse med standard-API'er og bred OS-understøttelse, så du kan tilføje hardwaresikkerhed uden større ændringer i dit miljø.
YubiHSM 2 FIPS V2.2 (USB-A) kort fortalt:
- FIPS 140-2-valideret autentificering og AAL3-kompatibel nøglehåndtering for stærkere beskyttelse af kryptografiske nøgler.
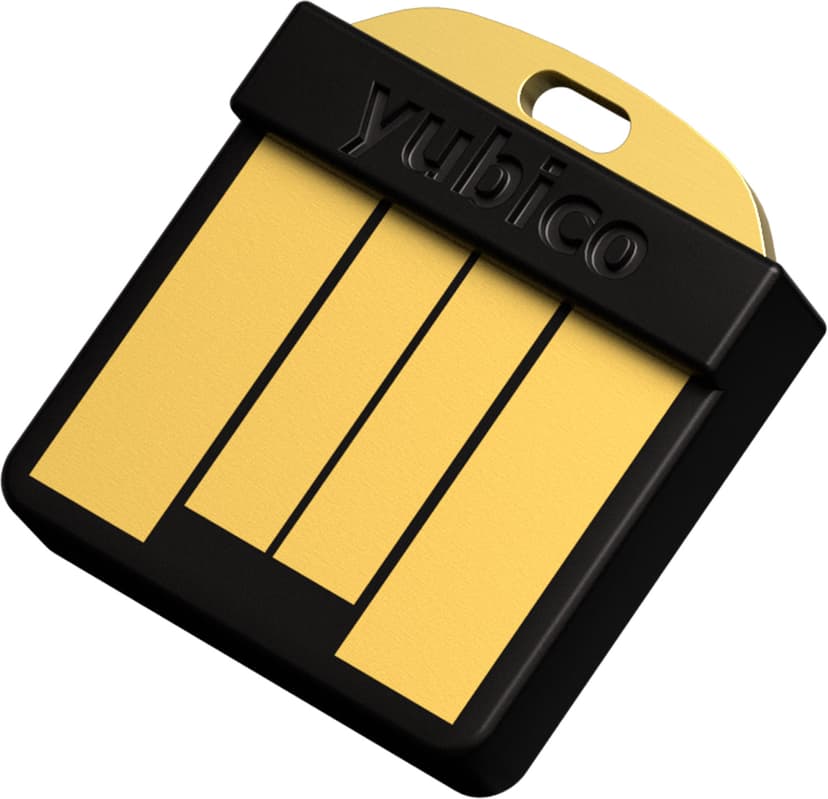
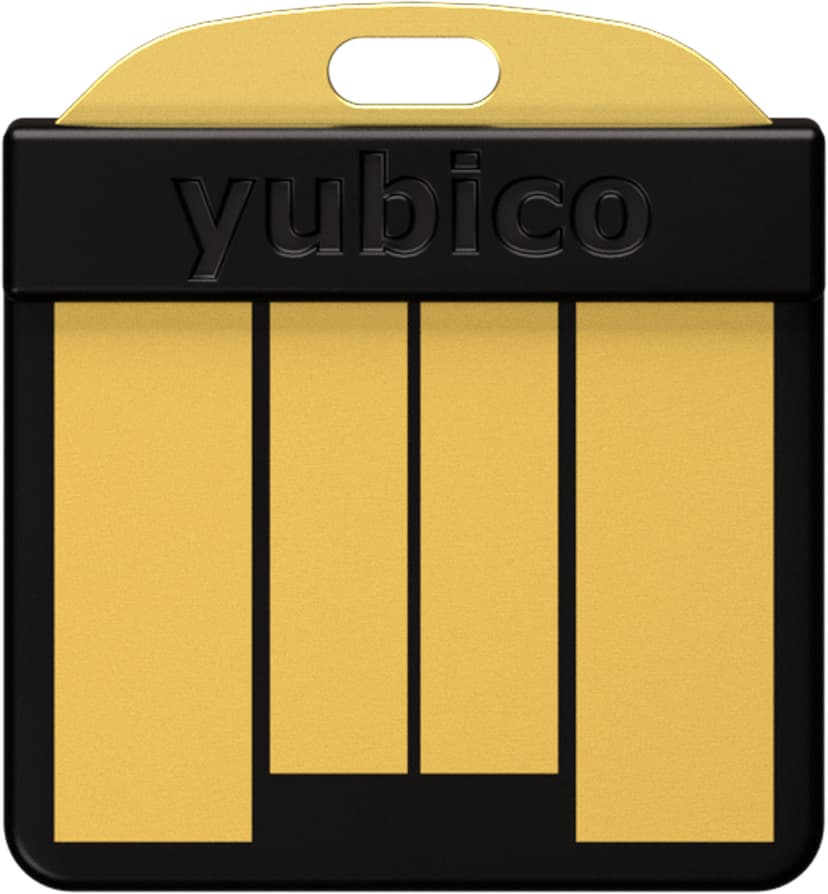
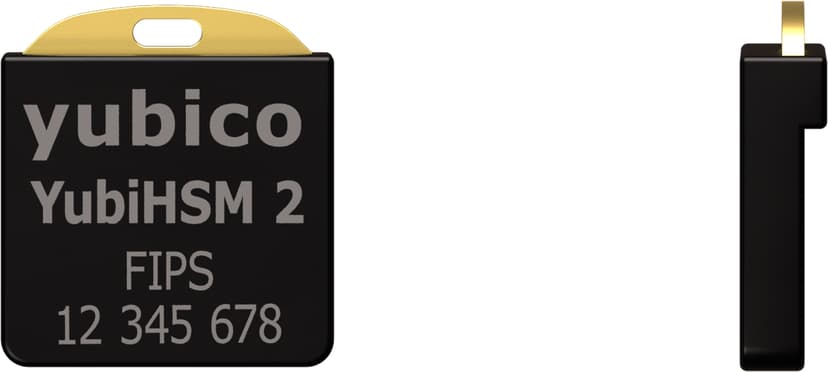
- Kompakt sort USB-A-token med synlige guldkontakter og nøgleringøje, velegnet til brug på server eller workstation hvor pladsen er begrænset.
- Integreres via PKCS#11, Microsoft CNG og egne biblioteker til C og Python, hvilket letter automatisering og applikationsintegration.
- Understøtter RSA, ECC inklusive ed25519, SHA-2 og AES til almindelige behov for signering, kryptering og hashing.
- Kompatibel med større Linux-distributioner, Windows og macOS, kontroller kompatibilitet med specifikke ældre udgivelser før implementering.
Kernefunktioner og hvordan den hjælper dig
YubiHSM 2 FIPS V2.2 (USB-A) lagrer private nøgler sikkert og udfører kryptografiske operationer inden for hardwaregrænsen, så nøgler aldrig forlader enheden. Du kan bruge den til signering, dekryptering og nøglehåndtering der kræver hardwaresikring. Enheden arbejder med standard-API'er, så eksisterende applikationer og automatiseringsscripts kan kalde HSM'en til kryptografiske operationer uden større omskrivninger.
Integration, kompatibilitet og efterlevelse
Modulet tilsluttes via USB Type-A og understøtter Microsoft CNG, PKCS#11 og YubiHSMs egne biblioteker til C og Python, hvilket gør integration i Windows-, Linux- og macOS-miljøer mulig. Det opfylder almindelige regulatoriske krav og produktstandarder som FCC, CE, RoHS og WEEE, og produceres af Yubico med design- og produktionstilknytning til USA og Sverige. Den lille formfaktor og lave vægt gør det nemt at montere den på en server, indgå i en arbejdsgang for hardwaresikkerhed eller tage den med til arbejde uden for kontoret.
Overvejelser ved implementering
Enheden understøtter et bredt sæt kryptografiske algoritmer og API'er, hvilket er en fordel når du skal integrere hardwarebeskyttede nøgler i TLS, kodesignering eller automatiseringspipeliner. Kontroller kompatibiliteten for specifikke OS-versioner på dine målsystemer før udrulning for at sikre en problemfri implementering.